
ProSec Governance · Division der ProSec Gruppe
Regulatorische Resilienz, auditier- und auftragsfähig.
Wir sind das regulatorische Rückgrat der Corporate Security und des Schutzes sensibler Informationen: von Geheimschutz und NATO-Fähigkeit über CMMC 2.0 und BSI C5 bis ISO 27001. Strategische Beratung auf Vorstandsebene, getragen von der operativen Substanz der ProSec Gruppe.
Globale Risiken konvergieren: physisch, digital, personell und geopolitisch. Regulatorik ist deshalb kein Kostenträger, sondern ein Erfolgsfaktor. Sie hält Ihren Betrieb handlungsfähig und öffnet Märkte, die ohne Nachweis verschlossen bleiben. Wir arbeiten als Verlängerung Ihrer Sicherheitsfunktion, diskret, auf Augenhöhe mit Vorstand und Group Security, und bis in die operative Umsetzung verantwortlich.
Warum ProSec Governance
Strategischer Enabler mit echter operativer Substanz.
Erfolgsfaktor und Marktzugang
Sicherheit hält Ihren Betrieb handlungsfähig und öffnet Märkte, die ohne Nachweis verschlossen bleiben: NATO-Fähigkeit, Verteidigungssektor, Geheimschutz, BSI C5, Common Criteria.
Aus einer Hand
Physisch, digital, personell, geopolitisch, regulatorisch und rechtlich. Sie erhalten die Konvergenz der gesamten ProSec Gruppe, nicht ein einzelnes Silo.
An der Realität geprüft
Unsere Governance steht auf operativer Substanz: offensiv geprüft, forensisch abgesichert, nachrichtendienstlich vorausgedacht. Belege statt Buzzwords.
Auf Augenhöhe und diskret
Wir arbeiten als Verlängerung Ihrer Sicherheitsfunktion, auf Augenhöhe mit Vorstand und Group Security. Vertraulichkeit ist Teil des Wertversprechens.
Für wen wir arbeiten
Organisationen mit besonderem Sicherheitsbedarf.
Wir beraten Konzerne und Betreiber, deren Handlungsfähigkeit von belastbarer Sicherheit abhängt. Dort, wo Versorgung, Verteidigung und Hochtechnologie auf dem Spiel stehen.
Rüstung & Verteidigung
Die Nachweise, die Mitwirkung an verteidigungsrelevanten Aufträgen voraussetzen.
Mehr erfahren → Geheimschutz · NIS2 · ISO 27001Luftfahrt & Raumfahrt
Hohe Schutzanforderungen und internationale Lieferketten; die Raumfahrt zählt zu den NIS2-Sektoren.
Mehr erfahren → NIS2-Umsetzungsgesetz & KRITIS-DachgesetzNIS2 & KRITIS
Cyber-Pflichten nach NIS2 für einen breiten Kreis, physische Resilienz nach KRITIS-Dachgesetz für kritische Anlagen.
Mehr erfahren → TISAX · ISO 27001Automobil & Zulieferindustrie
Informationssicherheit, die die Automobil-Lieferkette über TISAX prüft.
Mehr erfahren → DORA · NIS2Finanz, Banken & Versicherung
Digitale operationale Resilienz nach DORA; viele Institute fallen zugleich unter NIS2.
Mehr erfahren → Common Criteria · IEC 62443Hochtechnologie & Industrie
Schutz von Produkten und Produktionsanlagen, von Common Criteria bis zur OT-Sicherheit.
Mehr erfahren →Hoheitliche Marktzugänge
Wir machen Sie dort auftragsfähig, wo andere draußen bleiben.
Geheimschutz, NATO-Fähigkeit, Vertriebschancen im Verteidigungssektor und die Zulassung in Hochsicherheitsmärkte folgen klaren Nachweisen. Wir bestimmen Ihren Reifegrad, schließen die Lücken und begleiten Sie bis zur Freigabe.
Auftragsfähig im Verschlusssachenbereich
Mehr erfahren → NATO-GeheimschutzNATO-fähig werden: FSC und personelle Ermächtigungen
Mehr erfahren → CMMC 2.0Vertriebschancen im Verteidigungssektor
Mehr erfahren → BSI C5Cloud, die Behörden und KRITIS tragen
Mehr erfahren → Common CriteriaZulassung für Hochsicherheitsmärkte
Mehr erfahren →Als Fundament begleiten wir zugleich ISO 27001, BSI IT-Grundschutz, TISAX und DORA auf Konzernniveau und verzahnen sie mit den hoheitlichen Anforderungen. Zum Regulatorik-Überblick →
Der Einstieg
Die vertrauliche Lagebeurteilung.
Kein Selbsttest, kein Funnel. Ein strukturiertes Experten-Assessment, das Ihren regulatorischen Reifegrad bestimmt und in eine belastbare Empfehlung übersetzt.
Vertrauliches Gespräch
Wir verstehen Auftragslage, Schutzbedarf und Zielmärkte. Unter Verschwiegenheit, auf Augenhöhe.
Lagebild und Reifegrad
Wir bestimmen Ihren Stand entlang der relevanten Standards und benennen die Lücken konkret.
Empfehlung und Fahrplan
Sie erhalten einen priorisierten Weg zur Auftragsfähigkeit, bis in die operative Umsetzung verantwortet.
Alle Unterlagen anonymisiert und vertraulich behandelt. Diskretion ist Teil unseres Produkts.
Die ProSec Gruppe
Sie erhalten nicht eine Disziplin, sondern das gesamte Spektrum.
Offensiv geprüft, forensisch abgesichert, nachrichtendienstlich vorausgedacht und regulatorisch belastbar. Genau diese Konvergenz erwartet die Zielgruppe, und kaum ein Wettbewerber stellt sie glaubhaft aus einer Gruppe dar.
Offensiv und Red Team. Wir wissen, wie echte Angriffe ablaufen, und prüfen Ihre Sicherheit genau dagegen.
Forensik, Incident Response und Cyber Threat Intelligence. Erfahrung aus realen Ernstfällen.
Lagebeurteilung und Spionageabwehr. Wir denken Bedrohungen weiter, als die meisten sie kennen.
Regulatorik, ISMS und Geheimschutz. Wir machen Fähigkeit auditier- und auftragsfähig.
Köpfe
Beratung von Menschen, die die Lage kennen.
Unsere Experten kommen aus Behörde, Militär, Nachrichtendienst und Konzernsicherheit. Sie sprechen die Sprache von Vorstand und Operateur.
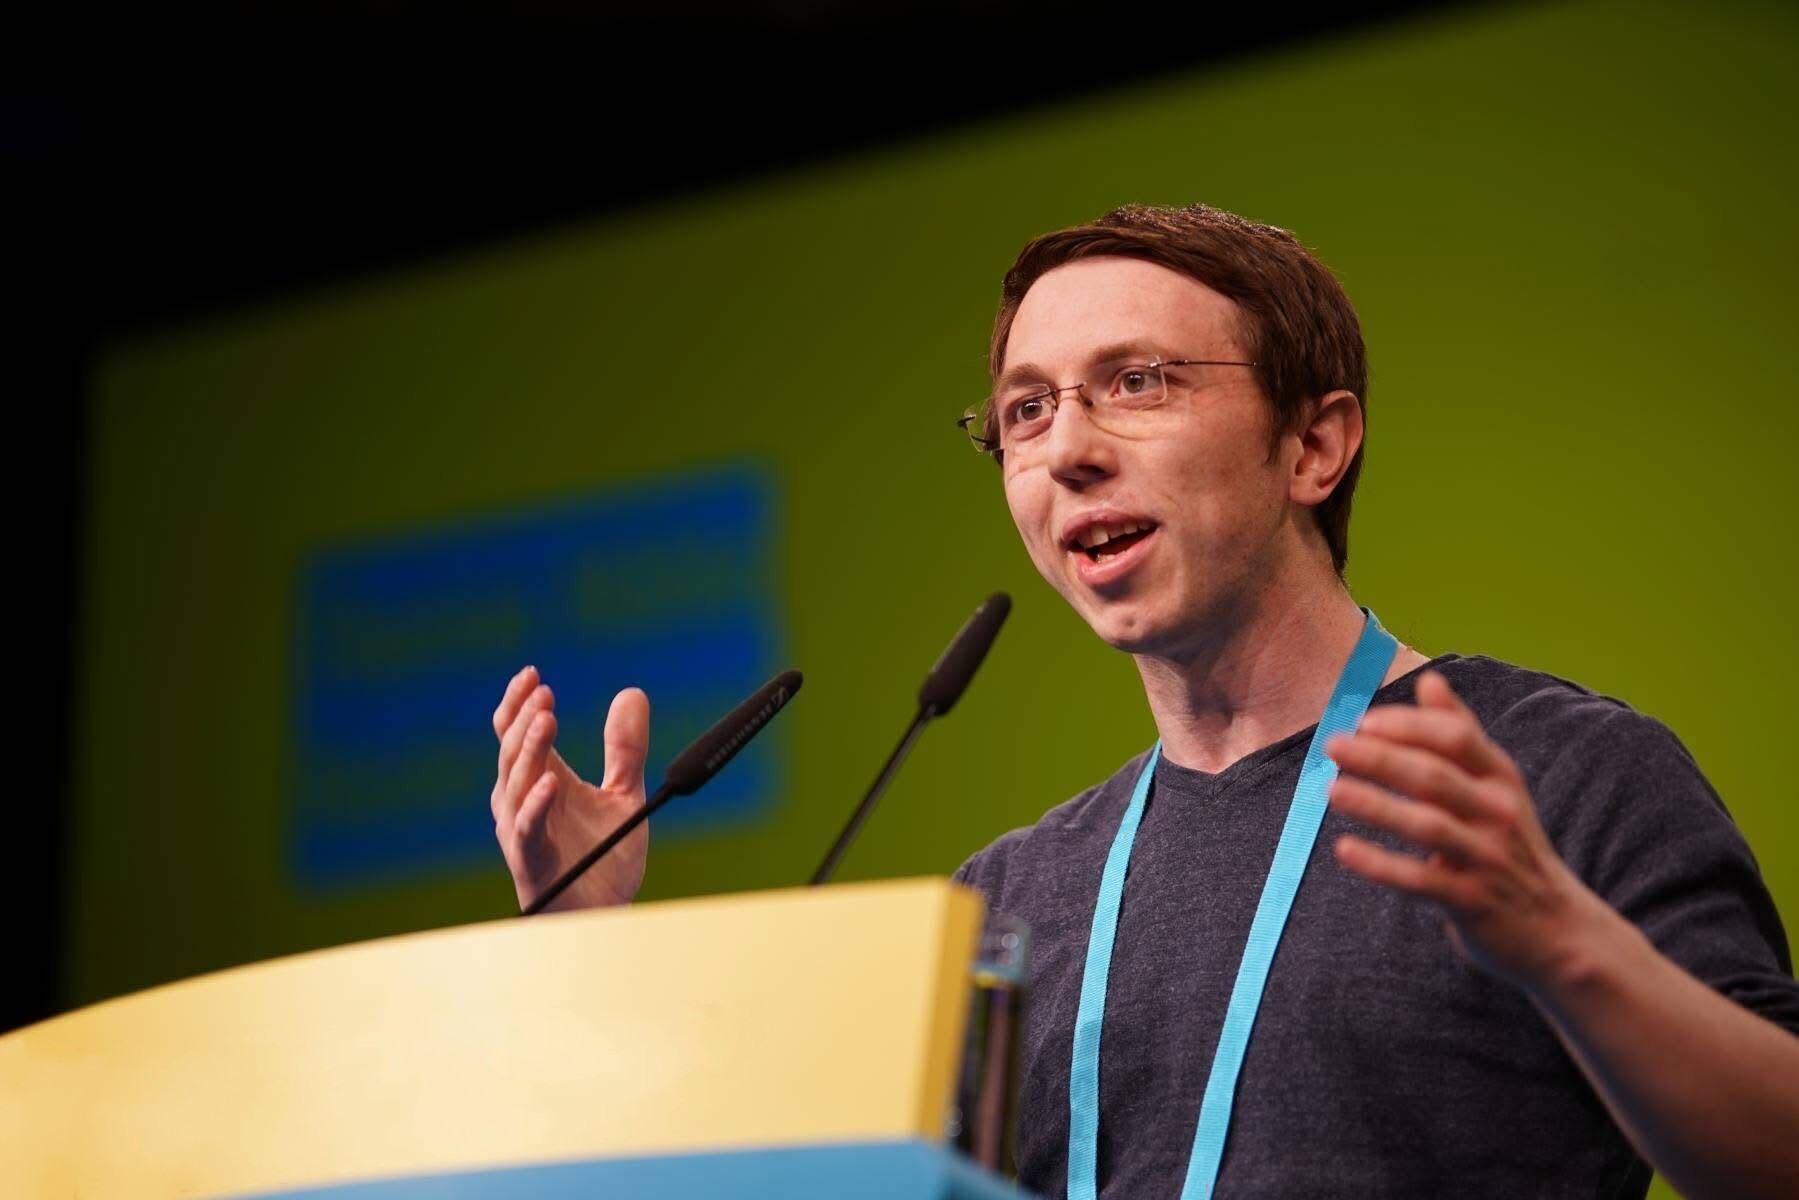
Thomas Möhle
Gründer & Geschäftsführer
Über 20 Jahre an der Schnittstelle von Politik und IT-Sicherheit. Aufbau und Betrieb von ISMS im parlamentarischen Umfeld mit nachrichtendienstlicher Bedrohungslage. Übersetzer zwischen den Welten.
Senior-Experte Geheimschutz
Behörden-/Militärhintergrund
Vita folgt. Hintergrund im personellen und materiellen Geheimschutz, Begleitung von SiBe-Bestellung und VS-IT bis GEHEIM.
Belege
Substanz statt Versprechen, anonymisiert und konkret.
NATO-Fähigkeit für einen DAX-nahen Rüstungszulieferer
- Ausgangslage
- Zugang zu einem NATO-Programm ohne Facility Security Clearance blockiert.
- Ergebnis
- FSC und personelle Ermächtigungen erreicht, Auftragsfähigkeit hergestellt.
BSI C5 für einen KRITIS-nahen Cloud-Anbieter
- Ausgangslage
- Behördengeschäft ohne C5-Testat faktisch verschlossen.
- Ergebnis
- ISMS auf C5-Niveau gehoben, Testat mit Wirtschaftsprüfer vorbereitet.
Bringen Sie Ihre Auftragsfähigkeit auf einen belastbaren Stand.
Beginnen Sie mit einer vertraulichen Lagebeurteilung. Wir hören zu, ordnen ein und zeigen den Weg.
Vertrauliche Lagebeurteilung vereinbaren